Bulatan Times – Penipuan digital dapat bermula dari pesan singkat yang terlihat biasa. Pelaku menyamar sebagai petugas bank, layanan pengiriman, atau orang yang dikenal untuk mengarahkan korban membuka tautan palsu, memberikan kode OTP, hingga menyerahkan akses akun.
Modus tersebut tidak selalu memerlukan teknik peretasan rumit. Pesan yang dibuat meyakinkan, pemberitahuan akun akan diblokir, atau permintaan verifikasi mendadak dapat mendorong seseorang mengambil keputusan tanpa memeriksa kebenarannya.
Pengguna perlu mengenali tanda penipuan, menjaga informasi login, dan mengaktifkan perlindungan tambahan. Jika akun telanjur diambil alih, tindakan cepat juga diperlukan untuk mencegah akses lebih lanjut dan kemungkinan kerugian finansial.
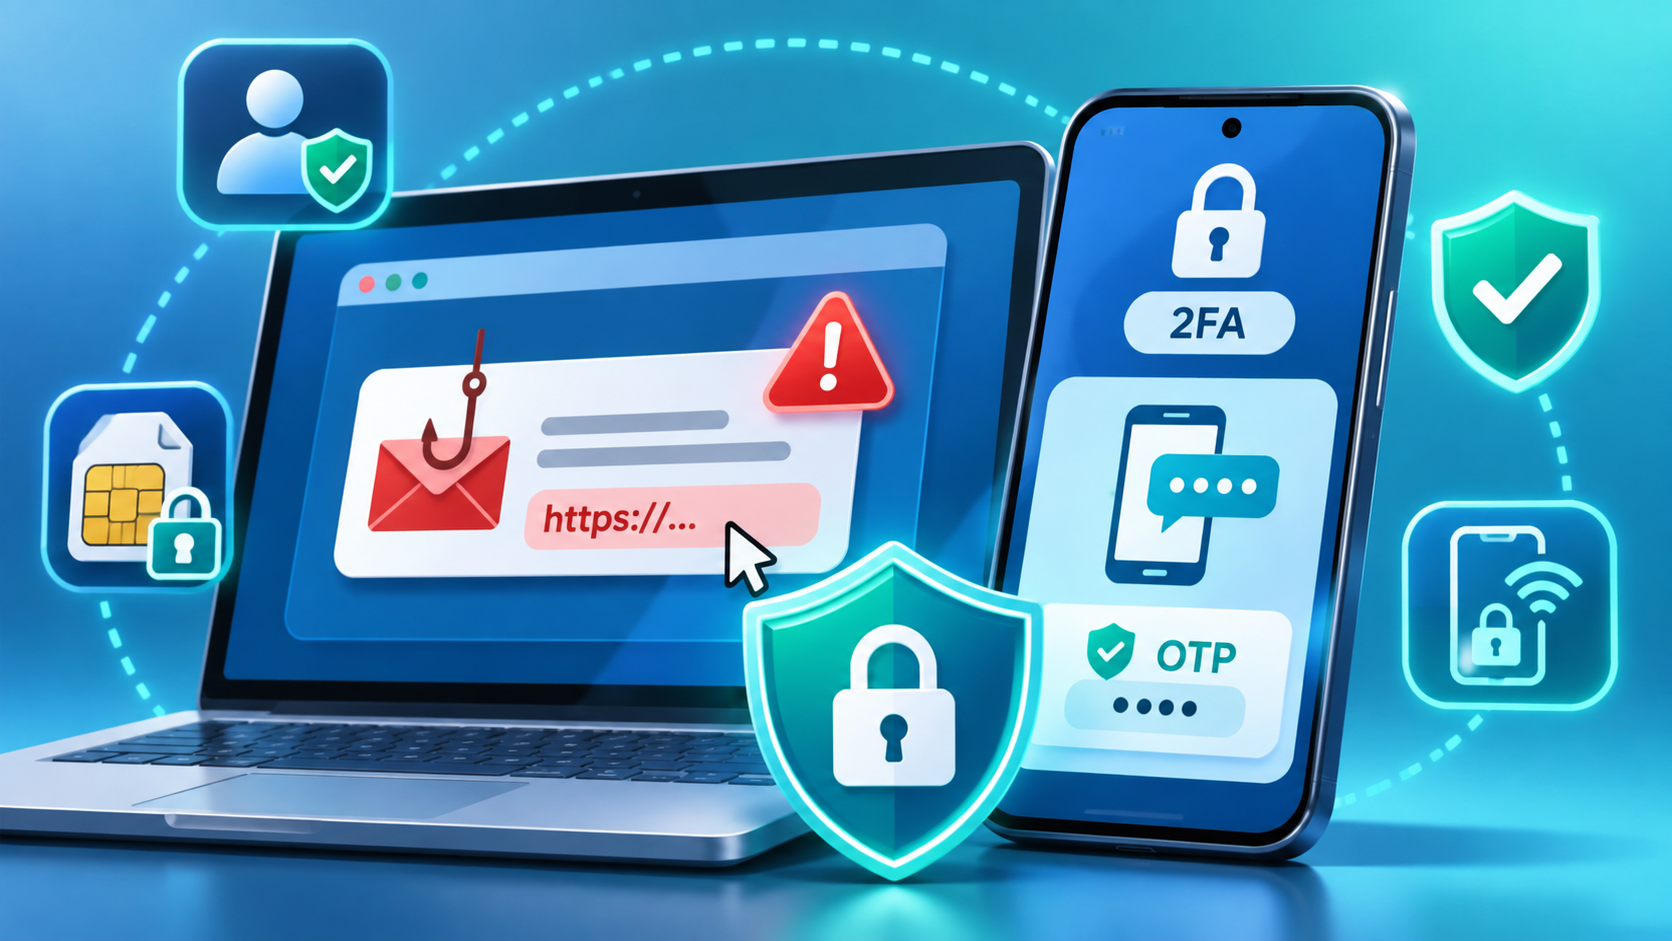
Kenali Penipuan Digital dari Tautan Phishing
Phishing adalah upaya memperoleh informasi pribadi atau akses akun dengan menggunakan pesan, situs, maupun identitas palsu yang menyerupai layanan tepercaya.
Pesan phishing dapat dikirim melalui email, SMS, WhatsApp, media sosial, atau iklan yang mengarahkan pengguna ke halaman tertentu.
Salah satu cirinya adalah permintaan mendesak. Misalnya, penerima diminta memperbarui data rekening dalam waktu singkat agar layanan tidak diblokir.
Pesan lain mungkin menawarkan hadiah, pengembalian dana, atau paket kiriman yang tidak dapat diproses sebelum penerima membuka tautan.
Sebelum mengikuti instruksi tersebut, perhatikan beberapa hal berikut:
- Periksa alamat pengirim. Nama yang terlihat seperti perusahaan resmi tidak cukup untuk memastikan bahwa pesan benar-benar berasal dari perusahaan tersebut.
- Periksa alamat tujuan tautan. Domain yang meniru nama layanan dengan tambahan huruf, angka, atau kata tertentu patut dicurigai.
- Jangan langsung mengisi data. Situs yang menampilkan logo perusahaan belum tentu merupakan situs asli.
- Perhatikan permintaan mendadak. Pesan yang meminta kata sandi, OTP, atau data rekening melalui tautan perlu diverifikasi terlebih dahulu.
Alamat website yang menggunakan HTTPS juga bukan jaminan bebas penipuan. HTTPS membantu melindungi koneksi, tetapi tidak membuktikan bahwa pemilik website merupakan pihak yang sah.
Apabila menerima pemberitahuan mencurigakan dari bank atau layanan digital, buka aplikasinya secara langsung atau ketik alamat resmi yang sudah diketahui. Jangan menggunakan nomor layanan pelanggan yang hanya tercantum dalam pesan tersebut.
Baca Juga: 1,6 Juta Upaya Serangan Siber di Indonesia, Sektor Keuangan Paling Disasar
Jangan Pernah Membagikan OTP dan Kode Pemulihan
One-Time Password atau OTP merupakan kode verifikasi yang biasanya hanya berlaku untuk satu proses atau jangka waktu terbatas.
Kode tersebut dapat digunakan untuk memverifikasi login, transaksi, pendaftaran akun, atau perubahan pengaturan keamanan.
Karena itu, OTP tidak boleh diberikan kepada orang lain, termasuk pihak yang mengaku sebagai petugas bank, customer service, atau teman yang sedang meminta bantuan.
Pelaku penipuan dapat mencoba masuk menggunakan nomor telepon atau alamat email korban, kemudian meminta kode yang dikirim sistem.
Dalam kasus lain, pelaku meminta kode pendaftaran WhatsApp dengan alasan salah mengirim SMS atau membutuhkan bantuan verifikasi. Kode tersebut sebenarnya dapat digunakan untuk mengambil alih pendaftaran akun.
Pengguna hanya perlu memasukkan kode verifikasi pada aplikasi atau situs resmi untuk proses yang memang dimulai sendiri.
Jika menerima OTP tanpa pernah meminta login atau transaksi, jangan berikan kode itu kepada siapa pun. Periksa keamanan akun melalui layanan resmi, terutama apabila terdapat pemberitahuan perubahan kata sandi atau perangkat baru.
PIN transaksi, kode pemulihan akun, dan kode cadangan autentikasi juga harus dijaga. Semuanya dapat menjadi bagian dari proses pemberian akses kepada pihak lain.
Aktifkan Autentikasi Tambahan pada Akun Penting
Kata sandi saja tidak selalu cukup untuk menjaga akun, terutama apabila kata sandi yang sama digunakan pada banyak layanan.
Autentikasi dua faktor atau 2FA menambahkan pemeriksaan identitas selain kata sandi. Bentuknya dapat berupa kode aplikasi autentikator, pemberitahuan persetujuan login, kunci keamanan fisik, atau metode lain yang didukung layanan.
Pengguna Akun Google dapat membuka pengaturan Keamanan untuk mengaktifkan Verifikasi 2 Langkah dan memeriksa metode login yang tersedia.
Pada WhatsApp, pengaturan verifikasi dua langkah dapat ditemukan melalui bagian keamanan akun sesuai versi aplikasi yang digunakan.
Untuk perlindungan terhadap phishing, passkey dan kunci keamanan fisik umumnya lebih kuat dibandingkan kode melalui SMS. Keduanya dirancang untuk mengurangi risiko pengguna memberikan kredensial kepada situs palsu.
Aplikasi autentikator juga dapat menjadi alternatif ketika pengguna tidak ingin bergantung sepenuhnya pada penerimaan SMS.
Namun, autentikasi tambahan bukan alasan untuk menyetujui semua permintaan login.
Jika ponsel menampilkan permintaan persetujuan yang tidak pernah dilakukan sendiri, jangan menyetujuinya.
Pengguna juga perlu menyiapkan metode pemulihan cadangan. Simpan kode cadangan di tempat yang aman dan terpisah dari akun yang dilindungi agar tetap dapat digunakan ketika ponsel hilang.
Amankan Nomor HP dari Risiko SIM Swap
Nomor HP sering digunakan untuk menerima OTP, memulihkan akun, dan mengakses layanan keuangan. Karena itu, pengambilalihan nomor dapat berdampak pada beberapa akun sekaligus.
Salah satu ancamannya adalah SIM swap, yaitu pengalihan layanan nomor seluler ke kartu SIM atau perangkat lain tanpa persetujuan pemilik yang sah.
Pelaku dapat mencoba menyamar sebagai pemilik nomor saat berhubungan dengan operator. Apabila pengalihan berhasil, panggilan dan SMS yang ditujukan kepada korban bisa diterima pihak lain.
Untuk mengurangi risikonya, pengguna dapat mengaktifkan perlindungan akun pelanggan yang disediakan operator, termasuk PIN atau kata sandi tambahan apabila tersedia.
PIN akun pelanggan operator perlu dibedakan dari PIN SIM pada perangkat. PIN SIM membantu mengunci penggunaan kartu tertentu, tetapi tidak otomatis mencegah pengalihan nomor melalui sistem operator.
Hindari menyebarkan nomor telepon beserta data identitas pribadi secara berlebihan di ruang publik.
Jika ponsel mendadak kehilangan jaringan, tidak bisa menerima panggilan maupun SMS, atau muncul pemberitahuan aktivasi SIM yang tidak dikenali, segera hubungi operator melalui saluran resminya.
Gangguan sinyal tidak selalu berarti SIM swap. Namun, jika disertai aktivitas akun yang mencurigakan, pemeriksaan nomor dan layanan keuangan perlu diprioritaskan.
Waspadai Aplikasi Palsu dan Izin Akses Berlebihan
Tautan berbahaya tidak selalu berakhir pada halaman login palsu. Ada pula penipuan yang meminta korban memasang aplikasi dari file kiriman.
Contohnya adalah berkas APK yang dikemas menyerupai undangan, bukti pengiriman, atau dokumen pembayaran.
Pengguna Android sebaiknya tidak memasang aplikasi dari sumber yang tidak dikenal tanpa memastikan asal dan keamanannya.
Perhatikan juga izin akses yang diminta aplikasi, terutama kemampuan membaca SMS, melihat notifikasi, mengakses layanan aksesibilitas, atau mengendalikan bagian tertentu pada perangkat.
Izin semacam itu dapat mempunyai kegunaan sah, tetapi tidak semestinya diberikan kepada aplikasi yang identitas dan fungsinya belum jelas.
Aktifkan perlindungan bawaan seperti Google Play Protect, lakukan pembaruan sistem dan aplikasi, serta hapus perangkat lunak yang tidak lagi digunakan atau tidak dikenali.
Jika sebuah aplikasi meminta pengguna mematikan fitur keamanan sebelum pemasangan, hentikan proses sampai keasliannya dapat dipastikan.
Apa yang Harus Dilakukan Jika Akun Diduga Dibajak?
Tindakan pertama bergantung pada informasi yang sudah terlanjur diberikan kepada pihak mencurigakan.
Jika baru membuka tautan, tetapi tidak memasukkan data atau memasang aplikasi, tutup halaman tersebut. Periksa apakah ada file yang terunduh dan jangan menjalankannya. Membuka tautan saja tidak otomatis membuktikan akun sudah diretas.
Jika sudah memasukkan kata sandi, segera ubah melalui aplikasi atau website resmi menggunakan perangkat yang dipercaya. Periksa pula akun lain yang memakai kata sandi sama.
Jika akun masih bisa diakses, lakukan pemeriksaan keamanan berikut:
- Ganti kata sandi dengan kombinasi unik yang belum digunakan pada layanan lain.
- Periksa riwayat login dan keluarkan perangkat atau sesi yang tidak dikenal.
- Tinjau alamat email, nomor telepon, dan metode pemulihan yang terhubung.
- Cabut akses aplikasi pihak ketiga yang tidak dikenali.
- Aktifkan atau perbarui autentikasi tambahan.
Jika akun Google sudah tidak dapat diakses karena kata sandi atau informasi pemulihannya diubah, gunakan halaman pemulihan akun resmi Google.
Untuk WhatsApp yang diambil alih, pemilik nomor dapat mengikuti proses pendaftaran ulang melalui aplikasi resmi menggunakan kode verifikasi yang diterima. Pendaftaran ulang yang berhasil akan mengeluarkan pihak lain yang sedang menggunakan akun tersebut.
Apabila terdapat PIN verifikasi dua langkah yang tidak diketahui, proses pemulihan tambahan mungkin diperlukan.
Pengguna yang akun WhatsApp-nya disalahgunakan juga sebaiknya memberi tahu keluarga dan teman melalui saluran lain agar mereka tidak mengikuti permintaan uang atau kode yang dikirim atas nama korban.
Baca Juga: Cara Melihat Perangkat yang Login ke Akun Google dan Logout Jarak Jauh
Jika Uang Sudah Ditransfer, Segera Hubungi Bank
Apabila penipuan melibatkan transfer uang atau akses rekening, segera hubungi bank maupun penyedia pembayaran melalui saluran resmi.
Minta petugas mencatat pengaduan dan membantu mengamankan layanan yang diduga disalahgunakan. Jika diperlukan, tanyakan prosedur pemblokiran sementara atau penggantian kredensial transaksi.
Korban juga dapat menggunakan Indonesia Anti-Scam Centre (IASC) yang dikoordinasikan Otoritas Jasa Keuangan untuk mempercepat penanganan laporan transaksi penipuan.
Jalur tersebut membantu koordinasi dengan lembaga keuangan dalam upaya penundaan transaksi dan penelusuran dana. Namun, pelaporan tidak menjamin uang korban dapat dikembalikan.
Simpan bukti transfer, nomor rekening tujuan, tangkapan layar percakapan, waktu kejadian, dan bukti komunikasi lainnya. Korban juga perlu membuat laporan polisi untuk penanganan dugaan tindak pidana.
Baca Juga: Terlanjur Transfer ke Penipu? Ini Cara Lapor ke IASC OJK dan Dokumen yang Dibutuhkan
Nomor telepon yang diduga digunakan untuk penipuan dapat dilaporkan melalui layanan Aduan Nomor dari Komdigi. Jika penipuan melibatkan akun atau tautan palsu, simpan informasi tersebut sebagai bukti dan gunakan fasilitas pelaporan yang disediakan platform terkait.
Jangan memberikan OTP, PIN, atau kata sandi kepada pihak yang mengaku dapat mempercepat pemulihan akun maupun pengembalian dana.