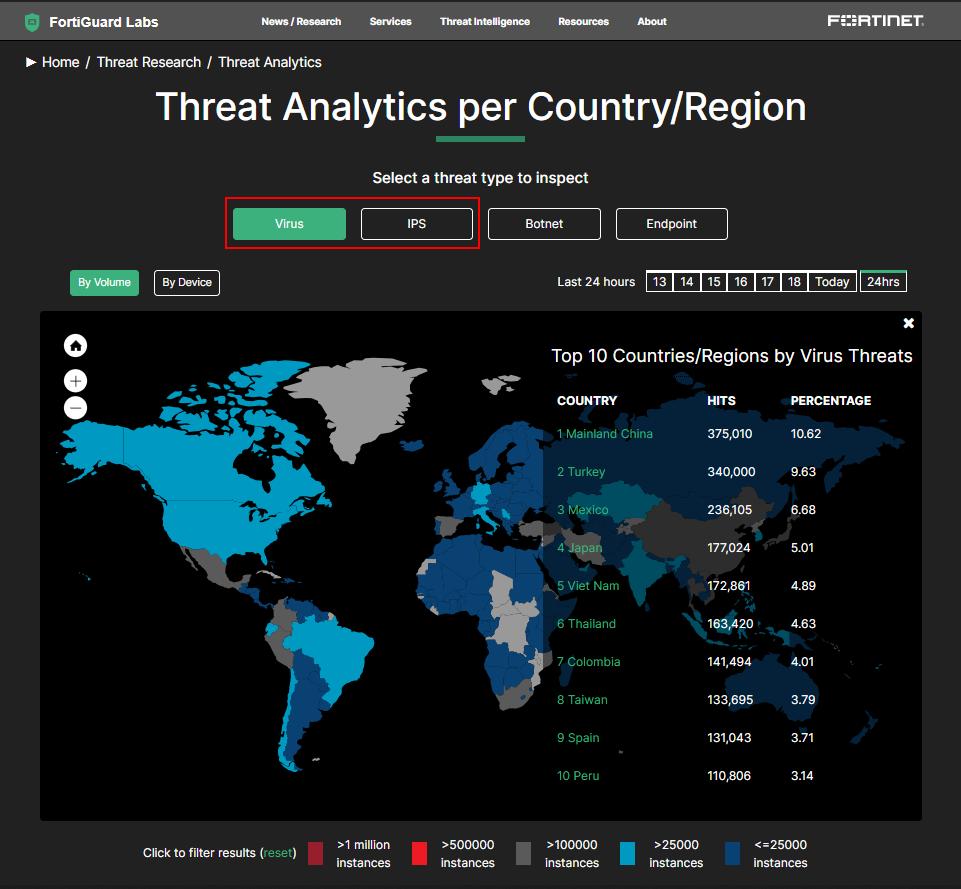
BULATAN TIMES – Sekitar 1,6 juta upaya serangan siber terdeteksi dan diblokir di Indonesia dalam 24 jam berdasarkan data FortiGuard Labs yang dicatat pada Senin, 9 November 2026 pukul 07.00 WIB.
Sektor perbankan, keuangan, dan asuransi menjadi sasaran terbesar dengan sekitar 711.000 aktivitas ancaman. Jumlah tersebut mencakup hampir 45 persen dari seluruh upaya serangan yang tercatat dalam periode pemantauan.
Tingginya angka tersebut tidak berarti jutaan sistem berhasil diretas atau rekening nasabah telah dibobol. Data FortiGuard Labs menunjukkan aktivitas mencurigakan yang terdeteksi dan diblokir oleh sistem keamanan.
Sektor Keuangan Jadi Sasaran Serangan Siber Terbanyak
Industri keuangan menempati posisi teratas dalam daftar sektor yang menjadi sasaran upaya serangan siber di Indonesia.
Dari sekitar 1,6 juta aktivitas yang terdeteksi, sektor perbankan, keuangan, dan asuransi mencatat sekitar 711.000 percobaan.
Industri teknologi berada di posisi berikutnya dengan sekitar 387.000 aktivitas, disusul sektor pemerintahan yang mencatat sekitar 122.000 upaya serangan.
Sektor manufaktur dan pendidikan masing-masing menerima sekitar 49.000 aktivitas ancaman, sedangkan telekomunikasi mencatat sekitar 18.000.
Ancaman juga terdeteksi pada sektor transportasi dan logistik, konstruksi, serta pertanian, meskipun jumlahnya lebih rendah dibandingkan sektor keuangan.
Dalam periode tujuh hari, pemantauan FortiGuard Labs menunjukkan lebih dari 7 juta upaya serangan siber yang menyasar Indonesia. Jumlahnya melampaui 30 juta aktivitas dalam rentang satu bulan.
Angka tersebut menggambarkan besarnya aktivitas ancaman yang terpantau, tetapi tidak dapat langsung digunakan untuk menghitung jumlah korban maupun organisasi yang mengalami pembobolan.
Upaya Eksploitasi Celah Software Ikut Terdeteksi
Aktivitas ancaman yang tercatat tidak hanya mencakup satu jenis serangan.
Salah satu pola yang banyak terdeteksi berkaitan dengan Apache Log4j, komponen perangkat lunak yang pernah memiliki kerentanan serius untuk eksekusi kode jarak jauh atau remote code execution (RCE).
Dalam pemantauan tersebut, sekitar 774.000 aktivitas dikaitkan dengan pola ancaman Apache Log4j.
RCE merupakan jenis kelemahan yang dapat dimanfaatkan penyerang untuk menjalankan perintah berbahaya pada sistem rentan tanpa harus mengakses perangkat secara fisik.
Selain Log4j, pola ancaman juga ditemukan pada aplikasi web, server geospasial, dan komponen PHP.
Baca Juga: Dua Celah Kritis PHP Ditemukan, Pengguna Diminta Segera Update
Perangkat yang terhubung ke internet turut menjadi sasaran, termasuk router, modem, dan kamera pengawas yang menggunakan komponen perangkat lunak dengan kelemahan keamanan tertentu.
Deteksi terhadap pola eksploitasi tersebut tidak otomatis menunjukkan bahwa penyerang berhasil menjalankan kode atau mengambil alih sistem yang dituju.
Mengapa Angka Serangan Bisa Berubah dalam Sehari?
Jumlah aktivitas pada FortiGuard Labs berasal dari pemantauan yang terus diperbarui.
Pada pukul 07.00 WIB, jumlah percobaan serangan yang terdeteksi di Indonesia mencapai sekitar 1,6 juta, dengan 711.000 aktivitas menyasar sektor keuangan.
Ketika data diperiksa kembali pada pukul 08.41 WIB, jumlah aktivitas sektor keuangan telah mencapai sekitar 761.000.
Perubahan tersebut perlu dibaca sesuai waktu pengambilan data. Angka pada dashboard merupakan hasil pemantauan dalam periode bergerak, sehingga tidak seluruhnya dapat dibandingkan sebagai jumlah harian dengan rentang waktu tetap.
Aktivitas yang tercatat juga dapat berasal dari pemindaian jaringan otomatis, penggunaan botnet, dan percobaan memanfaatkan celah perangkat lunak.
Karena itu, jutaan upaya serangan yang terdeteksi tidak dapat disamakan dengan jutaan peretasan yang berhasil.
OJK Minta Perbankan Tingkatkan Kewaspadaan
Otoritas Jasa Keuangan (OJK) telah meminta industri perbankan memperkuat kewaspadaan terhadap ancaman keamanan siber.
Kepala Eksekutif Pengawas Perbankan OJK, Dian Ediana Rae, menyatakan bahwa pengawas teknologi informasi perbankan telah berkoordinasi dengan tim TI bank sejak Jumat, 6 November 2026.
OJK juga mengirimkan surat kepada direksi bank agar manajemen meningkatkan kesiapan dan menjalankan langkah pencegahan.
Salah satu tindakan yang diminta adalah memperketat pemantauan transaksi bernilai signifikan serta menghentikan sementara transaksi yang dinilai tidak wajar untuk proses klarifikasi.
Bank juga diwajibkan melakukan pengujian penetrasi, simulasi serangan siber, dan audit teknologi informasi sebagai bagian dari ketahanan digital.
Baca Juga: Microsoft: AI Bikin Serangan Hacker Makin Cepat, Pertahanan Siber Harus Ikut Berubah
OJK bersama Bank Indonesia telah mengaktifkan Tim Tanggap Insiden Siber untuk mengantisipasi kemungkinan gangguan keamanan.
Bagi masyarakat, OJK mengimbau nasabah tetap tenang dan melakukan transaksi seperti biasa dengan mengikuti prosedur keamanan rekening. Nasabah juga diminta menggunakan saluran komunikasi resmi bank dan tidak langsung mempercayai informasi yang belum terverifikasi.