
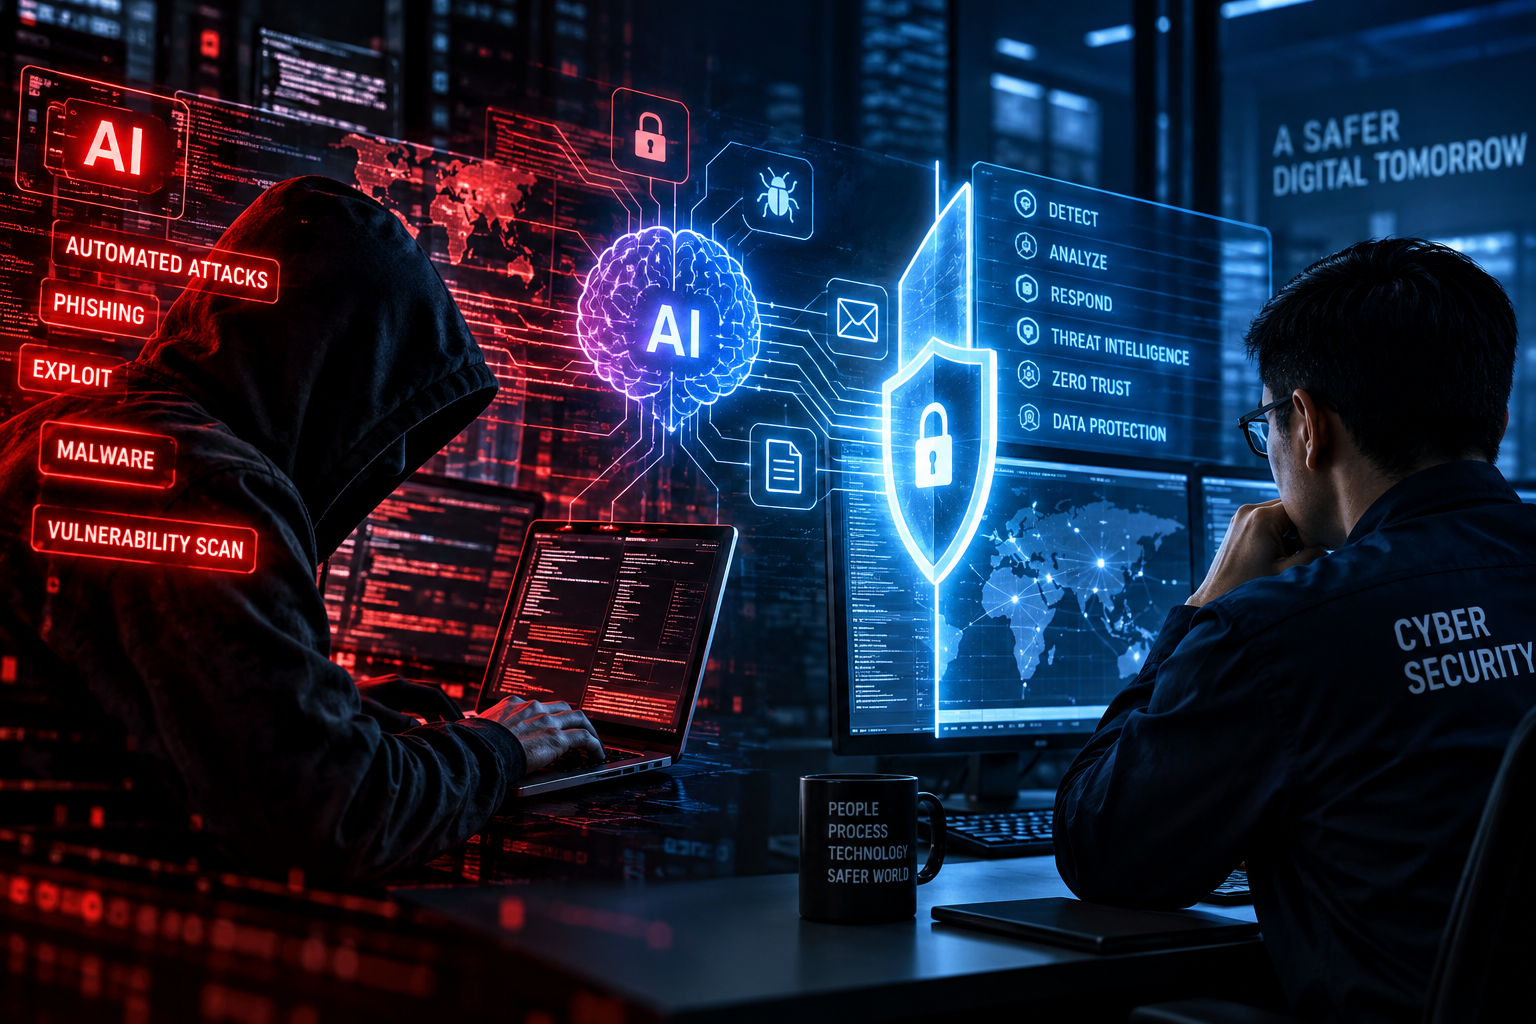
Bulatan Times – Kecerdasan buatan tidak hanya mengubah cara orang bekerja. Kini, AI untuk serangan siber juga mulai banyak dimanfaatkan. Di dunia keamanan siber, teknologi yang sama kini juga membantu penjahat digital bergerak lebih cepat. Selain itu, mereka bisa mencari celah lebih efisien dan mengotomatisasi sebagian tahapan serangan.
Microsoft dalam Digital Defense Report 2026 menyebut AI mulai digunakan pelaku ancaman dalam berbagai aktivitas. Aktivitas itu meliputi pencarian kerentanan, pengintaian target, phishing, pengembangan malware dan exploit. Selanjutnya, AI juga digunakan dalam aktivitas setelah sebuah sistem berhasil ditembus.
Microsoft memperingatkan bahwa AI membuat serangan siber bisa dijalankan dengan kecepatan dan skala yang sebelumnya membutuhkan lebih banyak waktu serta tenaga manusia.
Perubahan itu membuat perlombaan antara penyerang dan pihak yang bertahan semakin ketat. Bukan hanya soal siapa memiliki teknologi paling canggih, tetapi siapa yang lebih cepat menemukan celah, membaca ancaman, dan mengambil tindakan.
Baca Juga: OpenAI Beri Notifikasi ke Lebih dari 100 Organisasi soal Aktivitas Agen AI yang Keluar Batas
Waktu dari Celah Ditemukan hingga Diserang Makin Pendek
Salah satu perubahan yang disorot Microsoft adalah menyusutnya waktu antara ditemukannya sebuah kerentanan dengan saat celah tersebut mulai digunakan dalam serangan.
Menurut laporan itu, median waktu dari penemuan kerentanan di dunia nyata hingga tahap weaponization kini berada jauh di bawah 24 jam.
Masalahnya, organisasi sering membutuhkan waktu jauh lebih lama untuk menambal celah kritis yang terbuka ke internet. Microsoft menyebut proses remediasi pada kasus semacam itu dapat memakan waktu sekitar 30 hingga 60 hari.
Kesenjangan tersebut memberi penyerang kesempatan bergerak sebelum sistem sempat diperbaiki.
AI juga mempercepat proses pencarian kelemahan perangkat lunak. Teknologi yang sama sebenarnya dapat digunakan tim keamanan untuk menemukan masalah lebih awal. Namun, manfaatnya berlaku dua arah: penyerang juga bisa memakainya untuk menemukan target dan mengembangkan serangan dengan lebih cepat.
AI Mulai Mengambil Porsi Lebih Besar dalam Rantai Serangan
Microsoft melihat penggunaan AI berkembang dari sekadar alat bantu manusia menuju sistem yang mampu mengarahkan sebagian aktivitas serangan secara otomatis.
Dalam lingkungan pengujian terkendali, Microsoft bahkan menemukan sistem AI frontier yang mampu menjalankan rangkaian serangan kompleks hingga 32 tahap. Namun perusahaan menegaskan bahwa serangan siber kompleks di dunia nyata saat ini masih umumnya membutuhkan arahan manusia.
Jadi, kemunculan AI belum berarti hacker tinggal menekan satu tombol lalu seluruh serangan berjalan sendiri.
Yang berubah adalah banyak pekerjaan teknis yang sebelumnya membutuhkan waktu, keterampilan, dan tenaga besar kini bisa dipercepat. Bahkan, pekerjaan tersebut bisa diulang atau diserahkan sebagian kepada AI.
AI menurunkan hambatan bagi pelaku kejahatan siber untuk melakukan serangan dalam jumlah lebih besar sekaligus mempercepat proses dari pengintaian hingga eksploitasi.
Baca Juga: Pembuat Claude Peringatkan Risiko AI bagi Manusia dalam Dokumen IPO
Kasus EvilTokens Tunjukkan Cara Penjahat Siber Memakai AI
Gambaran tersebut bukan sekadar skenario teoritis.
Pada September 2026, Microsoft mengungkap EvilTokens, platform kejahatan siber yang menggunakan AI untuk membantu pelaku menganalisis kotak masuk email korban.
Sistem itu tidak hanya membantu membuat pesan palsu. AI digunakan untuk mencari hubungan terpercaya di dalam email. Selain itu, AI mengidentifikasi siapa yang memiliki kewenangan pembayaran dan menentukan orang yang paling cocok ditiru untuk menjalankan penipuan finansial.
Sejak muncul pada Februari 2026, EvilTokens dikaitkan dengan lebih dari 12.000 akun email yang diretas di lebih dari 10.000 organisasi.
Microsoft bersama sejumlah mitra kemudian menyita 50 situs yang digunakan platform tersebut dan menonaktifkan lebih dari 150 domain pendukung. Dua pria juga ditangkap oleh tim kejahatan siber Metropolitan Police Inggris terkait dugaan pengoperasian layanan tersebut.
Kasus ini memperlihatkan bagaimana AI bisa membantu pelaku memahami struktur sebuah organisasi dalam waktu jauh lebih singkat. Hal itu terjadi setelah memperoleh akses ke akun korban.
Aparat dan Tim Keamanan Juga Mulai Memakai AI
AI bukan hanya berada di tangan penyerang.
Microsoft mengatakan teknologi serupa dapat digunakan tim keamanan untuk menemukan risiko lebih cepat. Selain itu, teknologi ini menghubungkan sinyal ancaman, melakukan investigasi secara terus-menerus, hingga merespons serangan dengan kecepatan mesin.
Dalam penanganan EvilTokens, misalnya, Microsoft menggunakan reverse engineering dan perangkat berbasis AI untuk menganalisis bukti. Berikutnya, perangkat AI mencari infrastruktur yang digunakan pelaku.
Penegak hukum juga mulai memanfaatkan AI untuk membantu memilah barang bukti digital, menghubungkan identitas dari berbagai sumber data. Selain itu, AI juga menelusuri aliran dana, hingga mendeteksi media sintetis.
Karena itu, persoalannya bukan sederhana soal hacker memiliki AI sedangkan aparat tidak.
Ancaman sebenarnya adalah kecepatan serangan berbasis AI yang meningkat lebih cepat daripada kemampuan sebagian organisasi untuk mendeteksi, menambal, dan merespons celah keamanan.
Microsoft menilai fondasi lama seperti perlindungan identitas, pembatasan hak akses, keamanan perangkat lunak, pengelolaan celah, dan prinsip Zero Trust tetap menjadi bagian penting dari pertahanan.
AI membuat perlombaan itu semakin cepat, tetapi kelemahan dasar yang selama ini dimanfaatkan penyerang belum hilang.