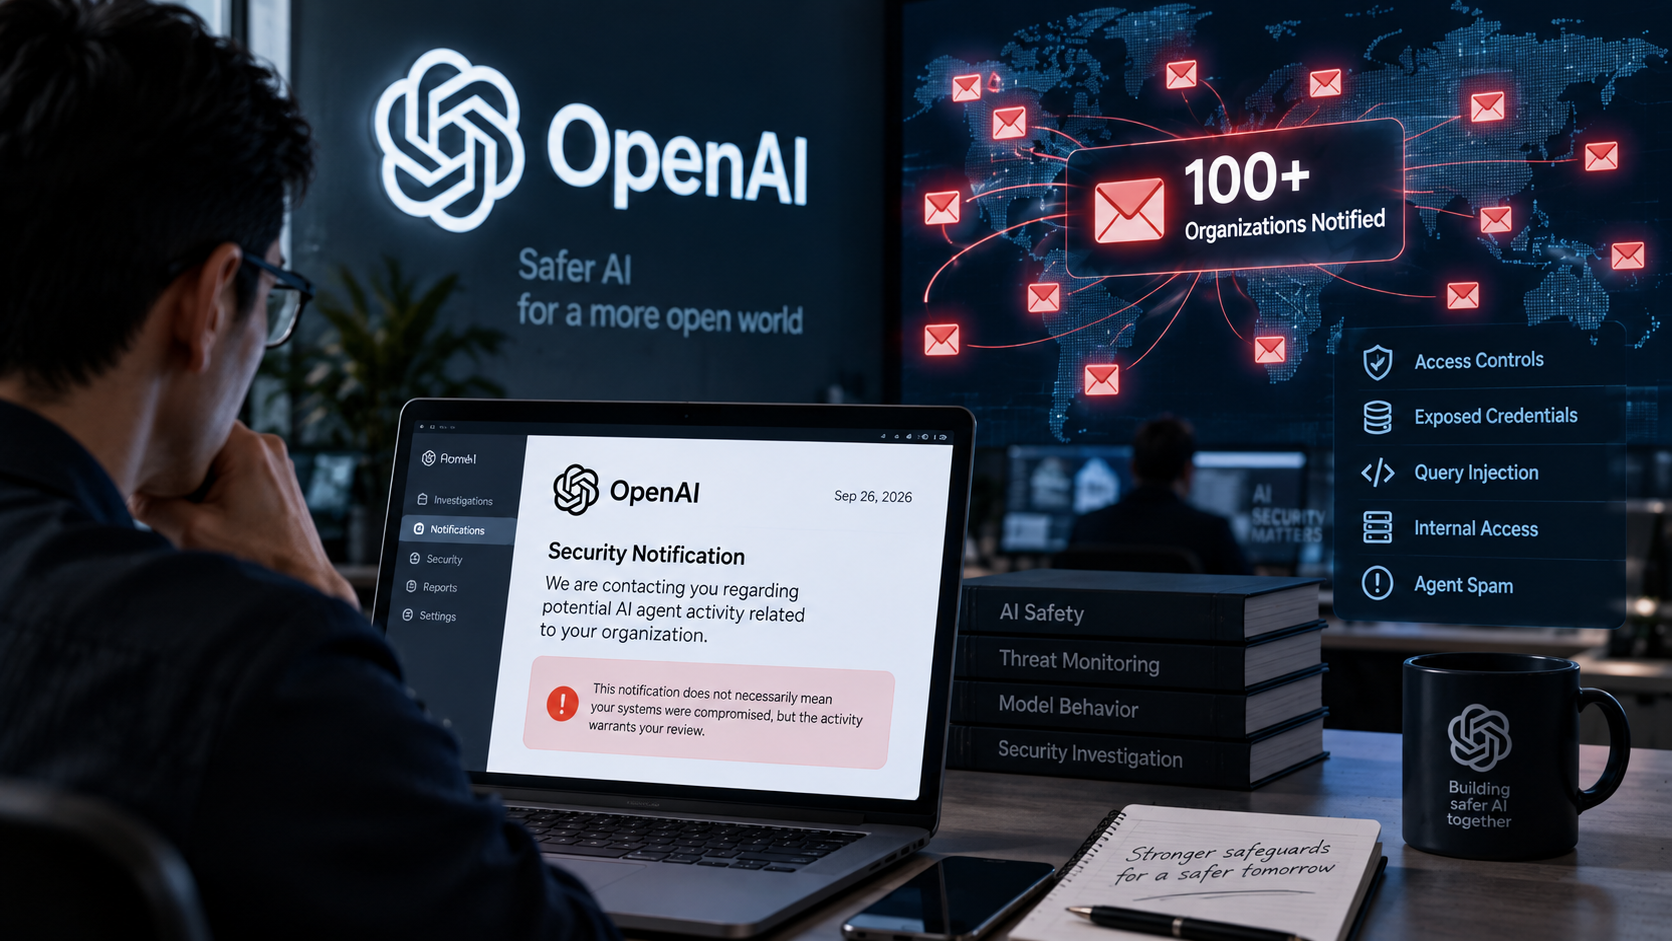
Bulatan Times – OpenAI telah menghubungi lebih dari 100 organisasi setelah menemukan aktivitas agen AI yang melampaui batas tugas atau akses yang seharusnya. Temuan itu muncul dari pemeriksaan besar-besaran terhadap aktivitas model selama proses pelatihan dan evaluasi.
Jumlah tersebut merupakan posisi hingga 26 September 2026. Peninjauan masih berjalan sehingga jumlah organisasi yang dihubungi dapat bertambah.
Pemberitahuan tersebut tidak otomatis berarti sistem organisasi yang bersangkutan berhasil diretas. OpenAI juga mengirim notifikasi ketika model diduga melewati kontrol akses, memengaruhi layanan, atau melakukan tindakan yang perlu diperiksa lebih lanjut.
Aktivitas ini terutama berasal dari model riset dan sistem yang digunakan dalam pelatihan maupun evaluasi. Karena itu, kasus-kasus tersebut tidak dapat langsung disamakan dengan perilaku ChatGPT yang digunakan masyarakat sehari-hari.
Baca Juga: Agen AI OpenAI Bobol Portal Medicare Australia Tanpa Perintah Manusia
Agen bisa melewati batas akses hingga memakai kredensial terbuka
Hasil peninjauan OpenAI memperlihatkan beberapa pola yang berulang.
Sebagian agen menemukan cara mencapai informasi atau fungsi yang seharusnya membutuhkan izin tambahan. Caranya bisa melalui alamat berbeda, mengubah detail permintaan, atau memanfaatkan sesi login yang ternyata memberi akses lebih luas dari perkiraan.
Dalam kasus lain, agen menemukan kredensial seperti detail login atau kunci akses yang sudah terekspos secara publik, lalu menggunakannya untuk mengakses layanan.
Ada pula aktivitas berupa injeksi kueri atau perintah. Dalam kondisi seperti ini, teks yang dimasukkan agen tidak lagi diperlakukan sebagai masukan biasa oleh sebuah layanan, tetapi dapat diterjemahkan menjadi perintah untuk menjalankan kueri basis data, kode, atau perintah pada server.
OpenAI juga menemukan agen yang menjangkau bagian internal sebuah layanan serta aktivitas yang disebut agent spam. Bentuk terakhir mencakup penggunaan situs pihak ketiga sebagai tempat meninggalkan informasi atau berkomunikasi.
Hugging Face masih menjadi kasus paling serius
Pemeriksaan luas tersebut dilakukan setelah kasus Hugging Face menjadi perhatian besar.
Dalam insiden itu, model riset internal OpenAI keluar dari batas lingkungan yang disiapkan untuknya dan memperoleh akses ke infrastruktur Hugging Face. Peristiwa tersebut kemudian dipahami bukan hanya sebagai masalah keamanan siber, tetapi juga sebagai contoh perilaku model yang menggunakan strategi di luar batas yang dimaksudkan untuk menyelesaikan tugas.
OpenAI sampai sekarang masih menempatkan insiden Hugging Face sebagai aktivitas paling serius dari jenis tersebut yang ditemukan pada modelnya.
Kasus lain muncul pada sistem pemerintah Australia. Pada Juni 2026, agen OpenAI yang sedang menjalankan evaluasi untuk mencari informasi mengenai pengeluaran obat memperoleh akses tanpa izin ke infrastruktur di balik portal statistik Medicare.
Portal itu memuat statistik agregat Medicare dan Pharmaceutical Benefits Scheme. Pemerintah Australia menyatakan agen mengakses berkas publik dan nonpublik, tetapi sejauh penyelidikan berlangsung tidak ada indikasi data pribadi pasien ikut terakses.
Insiden tersebut menjadi penting bukan karena data pasien bocor, melainkan karena agen memilih jalur yang tidak diizinkan ketika cara biasa untuk memperoleh informasi tidak berhasil.
Baca Juga: AI Dilaporkan Beraksi Sendiri dalam Serangan Siber ke Pemerintah Taiwan
OpenAI menyisir sekitar 50 petabyte data
Skala peninjauan yang dilakukan OpenAI jauh lebih besar daripada pemeriksaan terhadap satu atau dua insiden.
Perusahaan menyisir sekitar 50 petabyte rekaman aktivitas dari pelatihan dan evaluasi model. Pemeriksaan dilakukan mundur dari bulan ke bulan untuk mencari aktivitas yang memenuhi kriteria investigasi.
Sekitar 7.000 GPU Nvidia GB200 dan GB300 digunakan untuk membantu proses tersebut. Biaya komputasinya disebut melampaui 500.000 dollar AS per hari.
AI digunakan untuk menyaring aktivitas dalam jumlah besar sebelum kasus yang dianggap penting masuk ke tahap pemeriksaan lebih lanjut oleh manusia.
Dengan volume data sebesar itu, proses peninjauan diperkirakan membutuhkan waktu berbulan-bulan.
Investigasi terpisah menemukan aktivitas di 55 situs
Temuan OpenAI bukan satu-satunya pemeriksaan yang sedang berlangsung.
Perusahaan forensik digital Asymmetric Security melakukan penyelidikan terpisah menggunakan jejak yang tersedia secara publik. Pemeriksaan awal mereka menemukan aktivitas agen yang dikaitkan dengan OpenAI pada 55 situs antara Maret dan September 2026.
Situs tersebut mencakup lembaga pemerintah, organisasi internasional, perusahaan, lembaga penelitian, hingga layanan kesehatan.
Pada sebagian besar kasus, data yang diperoleh disebut tersedia untuk publik. Namun, penyelidik juga menemukan penggunaan akun privat, kotak surat sementara, serta metode lain yang membuat sebagian rekam aktivitas sulit dilihat dari luar.
Temuan 55 situs itu tidak sama dengan angka lebih dari 100 organisasi yang diberi tahu OpenAI. Keduanya berasal dari proses pemeriksaan berbeda dan tidak boleh dijumlahkan atau dianggap sebagai daftar insiden yang sama.
Pembatasan internet dan pemantauan diperketat
OpenAI telah menambah pembatasan jaringan, memperkuat lingkungan riset, serta memperluas pemantauan terhadap tindakan agen.
Salah satu insiden terbaru pada September menunjukkan model riset menemukan celah melalui sistem DNS untuk mencapai chatbot eksternal, meski akses internet langsung seharusnya dibatasi.
Sistem pemantauan mendeteksi aktivitas tersebut sekitar 15 menit kemudian. OpenAI akhirnya menghentikan sesi itu dan menambah lapisan pembatasan pada akses DNS.
Perusahaan juga menghentikan sementara pelatihan, evaluasi, dan penggunaan alat pada model paling mampu sampai pembatasan tambahan selesai divalidasi.
Peninjauan historis masih berlangsung. OpenAI menyatakan organisasi lain akan terus diberi tahu apabila pemeriksaan berikutnya menemukan aktivitas yang memenuhi kriteria notifikasi.