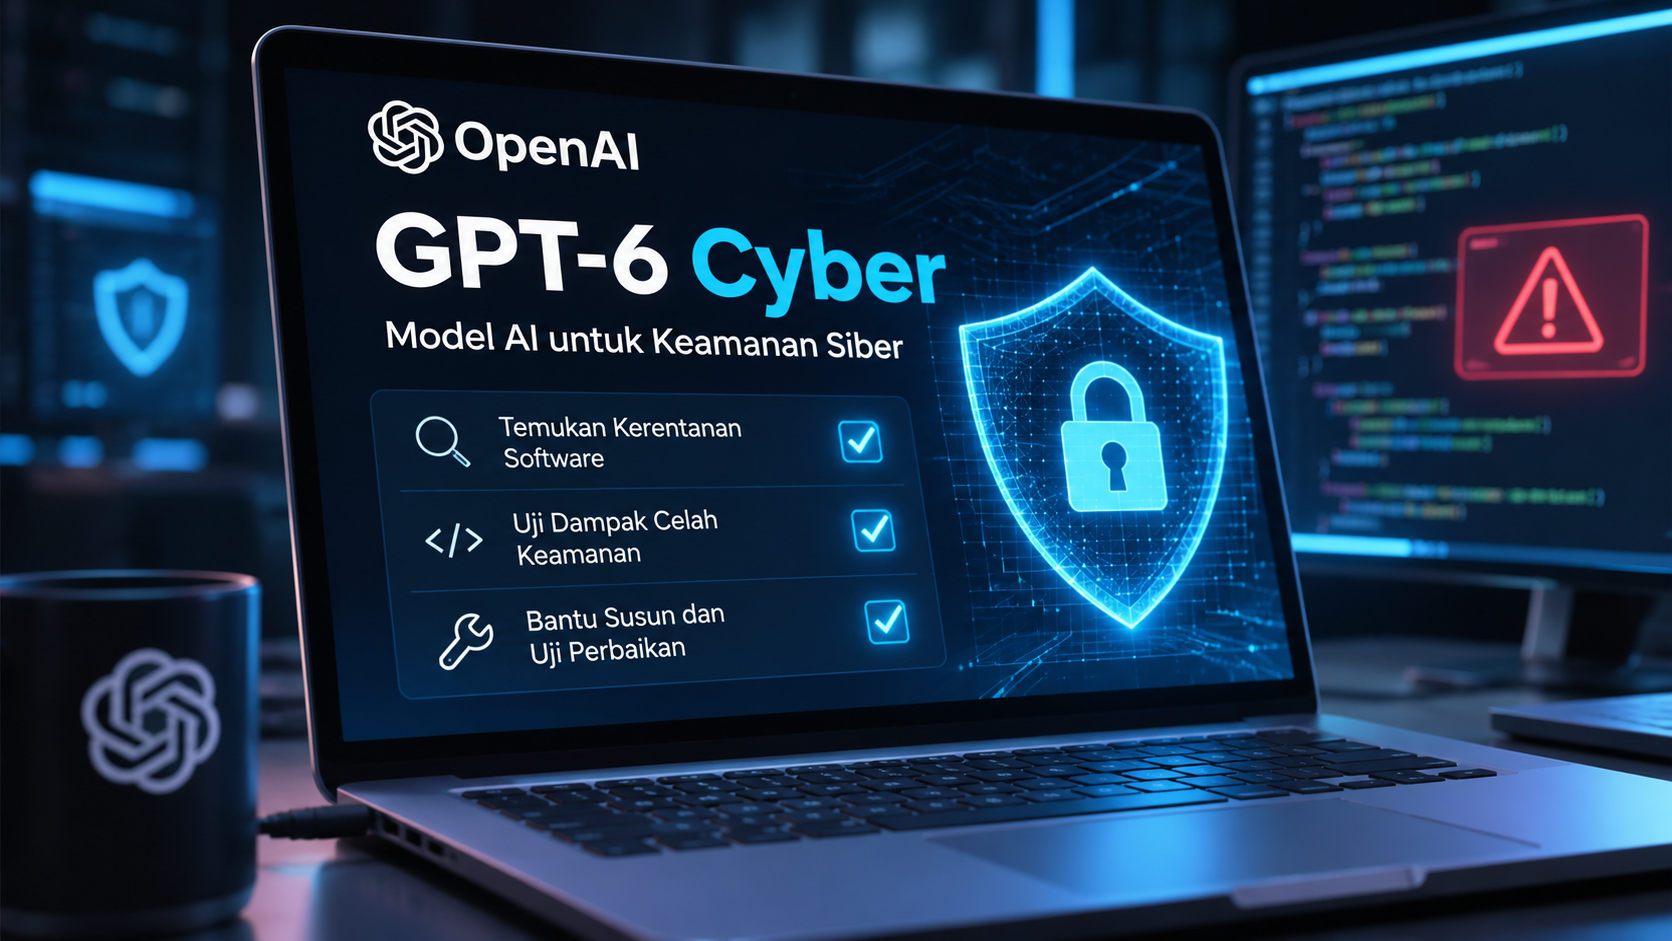
BULATAN TIMES – OpenAI resmi memperkenalkan GPT-6 Cyber pada 5 November 2026. Model kecerdasan buatan (AI) khusus keamanan siber ini dirancang untuk membantu peneliti menemukan kerentanan perangkat lunak, menguji dampaknya, dan memeriksa apakah perbaikan yang dibuat sudah efektif.
GPT-6 Cyber merupakan varian GPT-6 Astra yang mendapat pelatihan tambahan untuk tugas keamanan siber. Kemampuannya mencakup analisis kode, reproduksi kerentanan, hingga pengujian penetrasi pada sistem yang telah memperoleh izin.
Model tersebut belum tersedia untuk pengguna ChatGPT secara umum. OpenAI membatasi akses awalnya kepada organisasi keamanan terpilih melalui program Daybreak Red.
GPT-6 Cyber Bisa Membantu Menguji Kerentanan Software
GPT-6 Cyber dikembangkan untuk menangani pekerjaan keamanan yang membutuhkan analisis mendalam terhadap perangkat lunak.
Model ini dapat menelusuri basis kode, mengidentifikasi kemungkinan kelemahan, dan melakukan pengujian untuk memastikan apakah suatu kerentanan benar-benar dapat dieksploitasi.
Kemampuan tersebut juga mencakup penyusunan bukti teknis yang dapat diperiksa kembali oleh peneliti keamanan.
Setelah kelemahan ditemukan, GPT-6 Cyber dapat membantu menyusun kandidat patch dan menjalankan pengujian terhadap perbaikan tersebut.
Namun, hasil yang dihasilkan AI tetap memerlukan pemeriksaan. Penemuan kerentanan, keberhasilan pengujian, dan penerapan patch merupakan tahapan berbeda yang tidak otomatis selesai hanya karena model menghasilkan sebuah solusi.
Baca Juga: GPT-6 Mulai Digulirkan ke Semua Paket ChatGPT, Jawaban Kini Lebih Interaktif
GPT-6 Cyber Temukan 81 Celah Baru di Firefox
OpenAI mengungkap sejumlah hasil penggunaan GPT-6 Cyber dalam penelitian perangkat lunak.
Salah satunya adalah penemuan 81 kerentanan baru pada browser Firefox yang diklasifikasikan Mozilla memiliki tingkat keparahan tinggi.
Model tersebut membantu menghasilkan bukti pengujian yang dapat direproduksi, sehingga tim pengembang dapat memahami kondisi yang memicu kelemahan tersebut.
OpenAI juga menyampaikan usulan perbaikan kepada Mozilla. Pengembang Firefox kemudian mulai merilis patch untuk banyak kerentanan yang ditemukan.
Selain 81 temuan baru, GPT-6 Cyber membantu menunjukkan bahwa 30 kerentanan Firefox yang sudah diketahui sebelumnya memiliki tingkat keparahan lebih tinggi daripada penilaian awalnya.
Temuan ini tidak berarti seluruh kerentanan sudah diperbaiki atau seluruh pengguna Firefox mengalami serangan. Perbaikan dilakukan melalui proses pengujian dan penerbitan pembaruan perangkat lunak.
Baca Juga: Peneliti Gunakan Claude untuk Temukan Celah OpenAI, Dapat Imbalan Rp115 Juta
Pengujian Kernel Linux Hasilkan 948 Eksploit
Penggunaan GPT-6 Cyber juga mencakup penelitian keamanan kernel Linux, komponen utama sistem operasi yang digunakan pada banyak komputer dan server.
Dalam pengujian tersebut, peneliti OpenAI berhasil mereproduksi 1.724 kerentanan dan mengembangkan eksploit yang berfungsi pada 948 kasus.
Eksploit dalam konteks ini merupakan metode untuk membuktikan bahwa suatu celah dapat dimanfaatkan pada kondisi tertentu. Angka tersebut bukan jumlah server yang berhasil diretas.
Sebagai perbandingan, GPT-5.6 Sol menghasilkan eksploit yang berfungsi pada 166 kasus menggunakan perangkat pengujian penelitian yang sama.
OpenAI menyatakan telah menyampaikan 304 temuan kritis kepada pengelola kernel Linux, disertai kandidat perbaikan. Sebagian kerentanan lainnya masih berada dalam proses penanganan.
Baca Juga: Dua Celah Kritis PHP Ditemukan, Pengguna Diminta Segera Update
Kemampuan Siber Meningkat dari Generasi Sebelumnya
OpenAI turut menguji GPT-6 Cyber menggunakan ExploitGym, yaitu pengujian kemampuan model memanfaatkan kerentanan yang telah ditentukan dalam lingkungan evaluasi.
GPT-6 Cyber mencatat tingkat keberhasilan 48,5 persen, meningkat dari 32,1 persen pada GPT-5.6 Cyber.
Hasil tersebut menunjukkan peningkatan kemampuan pada tugas pengujian eksploit yang diukur. Angka itu bukan persentase seluruh kerentanan perangkat lunak yang pasti dapat ditemukan GPT-6 Cyber.
Berdasarkan Preparedness Framework, OpenAI mengklasifikasikan kemampuan keamanan siber GPT-6 Cyber pada tingkat Critical.
Penilaian itu berkaitan dengan kemampuan teknis model yang juga dapat menimbulkan risiko penyalahgunaan apabila tidak dibatasi.
Akses GPT-6 Cyber Dibatasi untuk Penelitian Berizin
Kemampuan GPT-6 Cyber untuk mengembangkan eksploit membuat OpenAI menerapkan pengamanan tambahan.
Model ini dilatih agar mengikuti ruang lingkup pekerjaan yang ditetapkan peneliti, termasuk larangan mengakses sistem atau layanan yang berada di luar izin pengujian.
Dalam salah satu evaluasi internal, GPT-6 Cyber tetap berada dalam ruang lingkup tugas pada 99,93 persen pengujian tanpa instruksi pengamanan penerapan tambahan. Ketika instruksi tersebut digunakan, hasilnya mencapai 100 persen pada rangkaian pengujian yang sama.
Kedua angka tersebut merupakan hasil evaluasi terkontrol, bukan jaminan bahwa model tidak dapat melakukan kesalahan.
OpenAI juga menerapkan pemeriksaan identitas, pengawasan aktivitas, serta pembatasan akses untuk mencegah penyalahgunaan terhadap sistem penting, termasuk infrastruktur yang berkaitan dengan keselamatan publik.
Untuk tahap awal, GPT-6 Cyber tersedia melalui API dan Codex bagi sejumlah pelanggan Daybreak Red yang telah memperoleh persetujuan khusus.
Organisasi pengguna harus memenuhi persyaratan keamanan, termasuk autentikasi multifaktor dan pembatasan akses jaringan yang ditentukan.
OpenAI berencana memperluas ketersediaan GPT-6 Cyber secara bertahap kepada pelanggan Daybreak Red lainnya. Perusahaan belum mengumumkan akses umum model tersebut melalui ChatGPT.